Domain enthaarungsprodukt.de kaufen?
Wir ziehen mit dem Projekt
enthaarungsprodukt.de um.
Sind Sie am Kauf der Domain
enthaarungsprodukt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain enthaarungsprodukt.de kaufen?
Sugaring, Waxing oder IPL?
Die Wahl zwischen Sugaring, Waxing und IPL hängt von persönlichen Vorlieben und Bedürfnissen ab. Sugaring ist eine natürliche Methode, bei der eine Zuckerpaste auf die Haut aufgetragen und dann abgezogen wird. Waxing verwendet Wachs, um die Haare zu entfernen, während IPL (Intense Pulsed Light) Lichtimpulse verwendet, um die Haarwurzeln zu zerstören. Jede Methode hat ihre Vor- und Nachteile, daher ist es wichtig, die individuellen Bedürfnisse und Empfindlichkeiten zu berücksichtigen, um die beste Wahl zu treffen. **
Was lohnt sich langfristig gesehen eher: Sugaring oder dauerhafte Haarentfernung mit IPL-Laser?
Die dauerhafte Haarentfernung mit IPL-Laser kann langfristig gesehen effektiver sein, da sie das Haarwachstum dauerhaft reduziert. Beim Sugaring handelt es sich um eine temporäre Methode, bei der die Haare regelmäßig entfernt werden müssen. Die Wahl hängt jedoch von individuellen Vorlieben und Bedürfnissen ab. **
Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Macchio, Ralph: Waxing OnWaxing On , The Karate Kid and Me , > , Erscheinungsjahr: 20221018, Produktform: Leinen, Autoren: Macchio, Ralph, Seitenzahl/Blattzahl: 256, Abbildungen: 16-PAGE COLOR INSERT, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Entertainment & Performing Arts, Keyword: instant new york times bestseller;books best sellers;new york times best sellers;celebrity autobiographies;ralph macchio book;dad gifts;ralph macchio;karate kid book;millennial gifts;stocking stuffers for adults;gifts for dad;biographies of famous people;memoir;memoirs;the karate kid;cobra kai;movies;film making;film;karate kid;biography;hollywood;kids book;karate;karate books;biographies and autobiographies;biography books;biographies;autobiographies;cinema;comedy;music;sociology;drama;movie, Fachschema: Englische Bücher / Biografie, Erinnerung~Erinnerung / Theater, Film, Tanz, Zirkus~Film / Kritik, Rezeption~Populärkultur~Trivialkultur, Fachkategorie: Filmgeschichte, Filmtheorie und Filmkritik~Biografien: Kunst und Unterhaltung, Imprint-Titels: Dutton, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, Fachkategorie: Populäre Kultur, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin LLC US, Verlag: Penguin LLC US, Länge: 219, Breite: 140, Höhe: 30, Gewicht: 390, Produktform: Gebunden, Genre: Importe, Genre: Importe, Alternatives Format EAN: 9780593627082 9780593627075, eBook EAN: 9780593185841, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Braun IPL Geräte Haarentfernung Silk.expert Pro 5, PL5321 Weiß/Gold RasiererBraun IPL Geräte Haarentfernung Silk.expert Pro 5, PL5321, Weiß/Gold | Alternative Laser Haarentfernung für Zuhause, Dauerhafte Haarentfernung, Inkl. Etui, Gillette Venus Rasierer Und 3 AufsätzeEntdecke das Braun IPL für zu Hause: Genieße bis zu 2 Jahre* haarfreie Haut. Erlebe Haarentfernung und dauerhafte Reduzierung des Haarwachstums - ganz bequem und privat in deinem ZuhauseSalonergebnisse ohne Salonkosten: Die Lasertechnologie bietet zwar langanhaltende Ergebnisse, aber ist nicht permanent. Mit dem Braun IPL für zu Hause investierst du nur 1x und kannst jederzeit nachbehandelnGanzkörper: klinisch nachgewiesene Wirksamkeit. Mit 3 Einstellungen und speziellen Aufsätzen erzielst du optimale Ergebnisse. Mit Smart Flex Aufsatz für 100% Abdeckung, auch in schwierigen BereichenSchnell: sichtbare Ergebnisse bereits nach 2 Sitzungen*. Genieße eine Ganzkörperbehandlung in nur 10 Minuten**. Für optimale Ergebnisse genügen 2 Sitzungen pro Monat über 12 Wochen***Sanft zur Haut: mit fortschrittl588,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
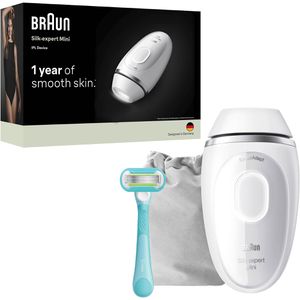
Braun IPL-Haarentfernung Silk-expert Mini, PL1114, mit Rasierer und Tasche, weißBis zu 1 Jahr lang seidig-glatte Haut mit sichtbaren Ergebnissen nach 3 Wochen Inkl. Gillette Venus Rasierer und Aufbewahrungsbeutel Nur 13 Minuten für eine schnelle Ganzkörperbehandlung von Ober- und Unterschenkeln, Achseln, Bikinizone und Oberlippe SkinProtect Sensor misst den Hautton 80x pro Sekunde und passt jeden Lichtimpuls automatisch an 300.000 Lichtimpulse ausreichend für bis zu 18 Jahre Anwendung bei Einhaltung des empfohlenen Behandlungsplans Sichere Anwendung - blitzt nur bei vollständigem Hautkontakt Dermatologisch und gynäkologisch getestet Keine Schutzbrille erforderlich Kompaktes und handliches Design für eine komfortable Anwendung zu Hause Braun IPL App unterstützt bei der Anwendung und beim individuellen Behandlungsplan Gillette Venus Rasierer zur gründlichen Rasur vor jeder IPL-Anwendung Lieferung: inkl. Gillette Venus Rasierer, Aufbewahrungsbeutel Merkmale: Anwendungsbereich: Achseln, Beine, Bikinizone, Gesicht, Körper Stromversorgung: Netzbetrieb sonstiges: Hinweis: IPL-Haarentfernung vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen.285,59 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter


-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie funktioniert die dauerhafte Haarentfernung mit Laser oder IPL?
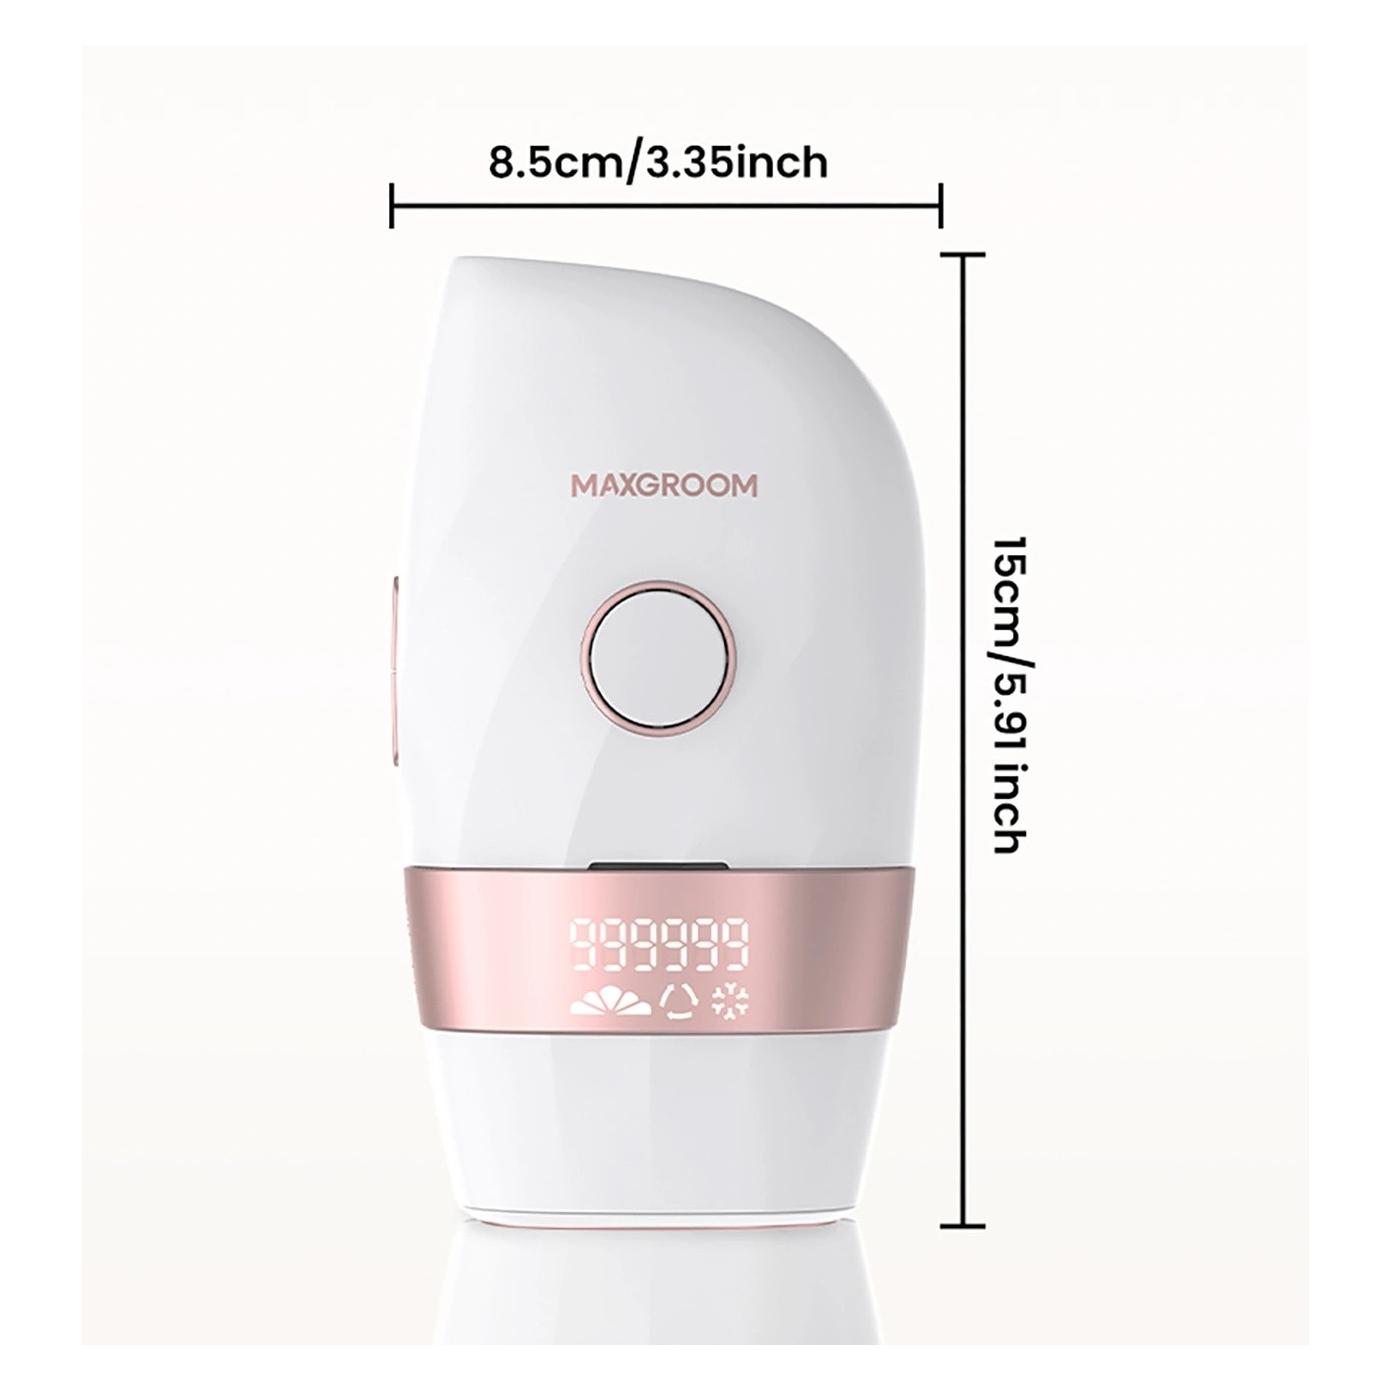
Bei der dauerhaften Haarentfernung mit Laser oder IPL (Intense Pulsed Light) wird Lichtenergie auf die Haarfollikel gerichtet. Das Licht wird vom Melanin im Haar absorbiert und in Wärme umgewandelt, was die Haarwurzel zerstört und das Haarwachstum verhindert. Da das Verfahren auf pigmentiertem Haar basiert, ist es am effektivsten bei dunklen Haaren auf heller Haut. Es sind mehrere Sitzungen erforderlich, um die Haare in verschiedenen Wachstumsphasen zu erreichen. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **

Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
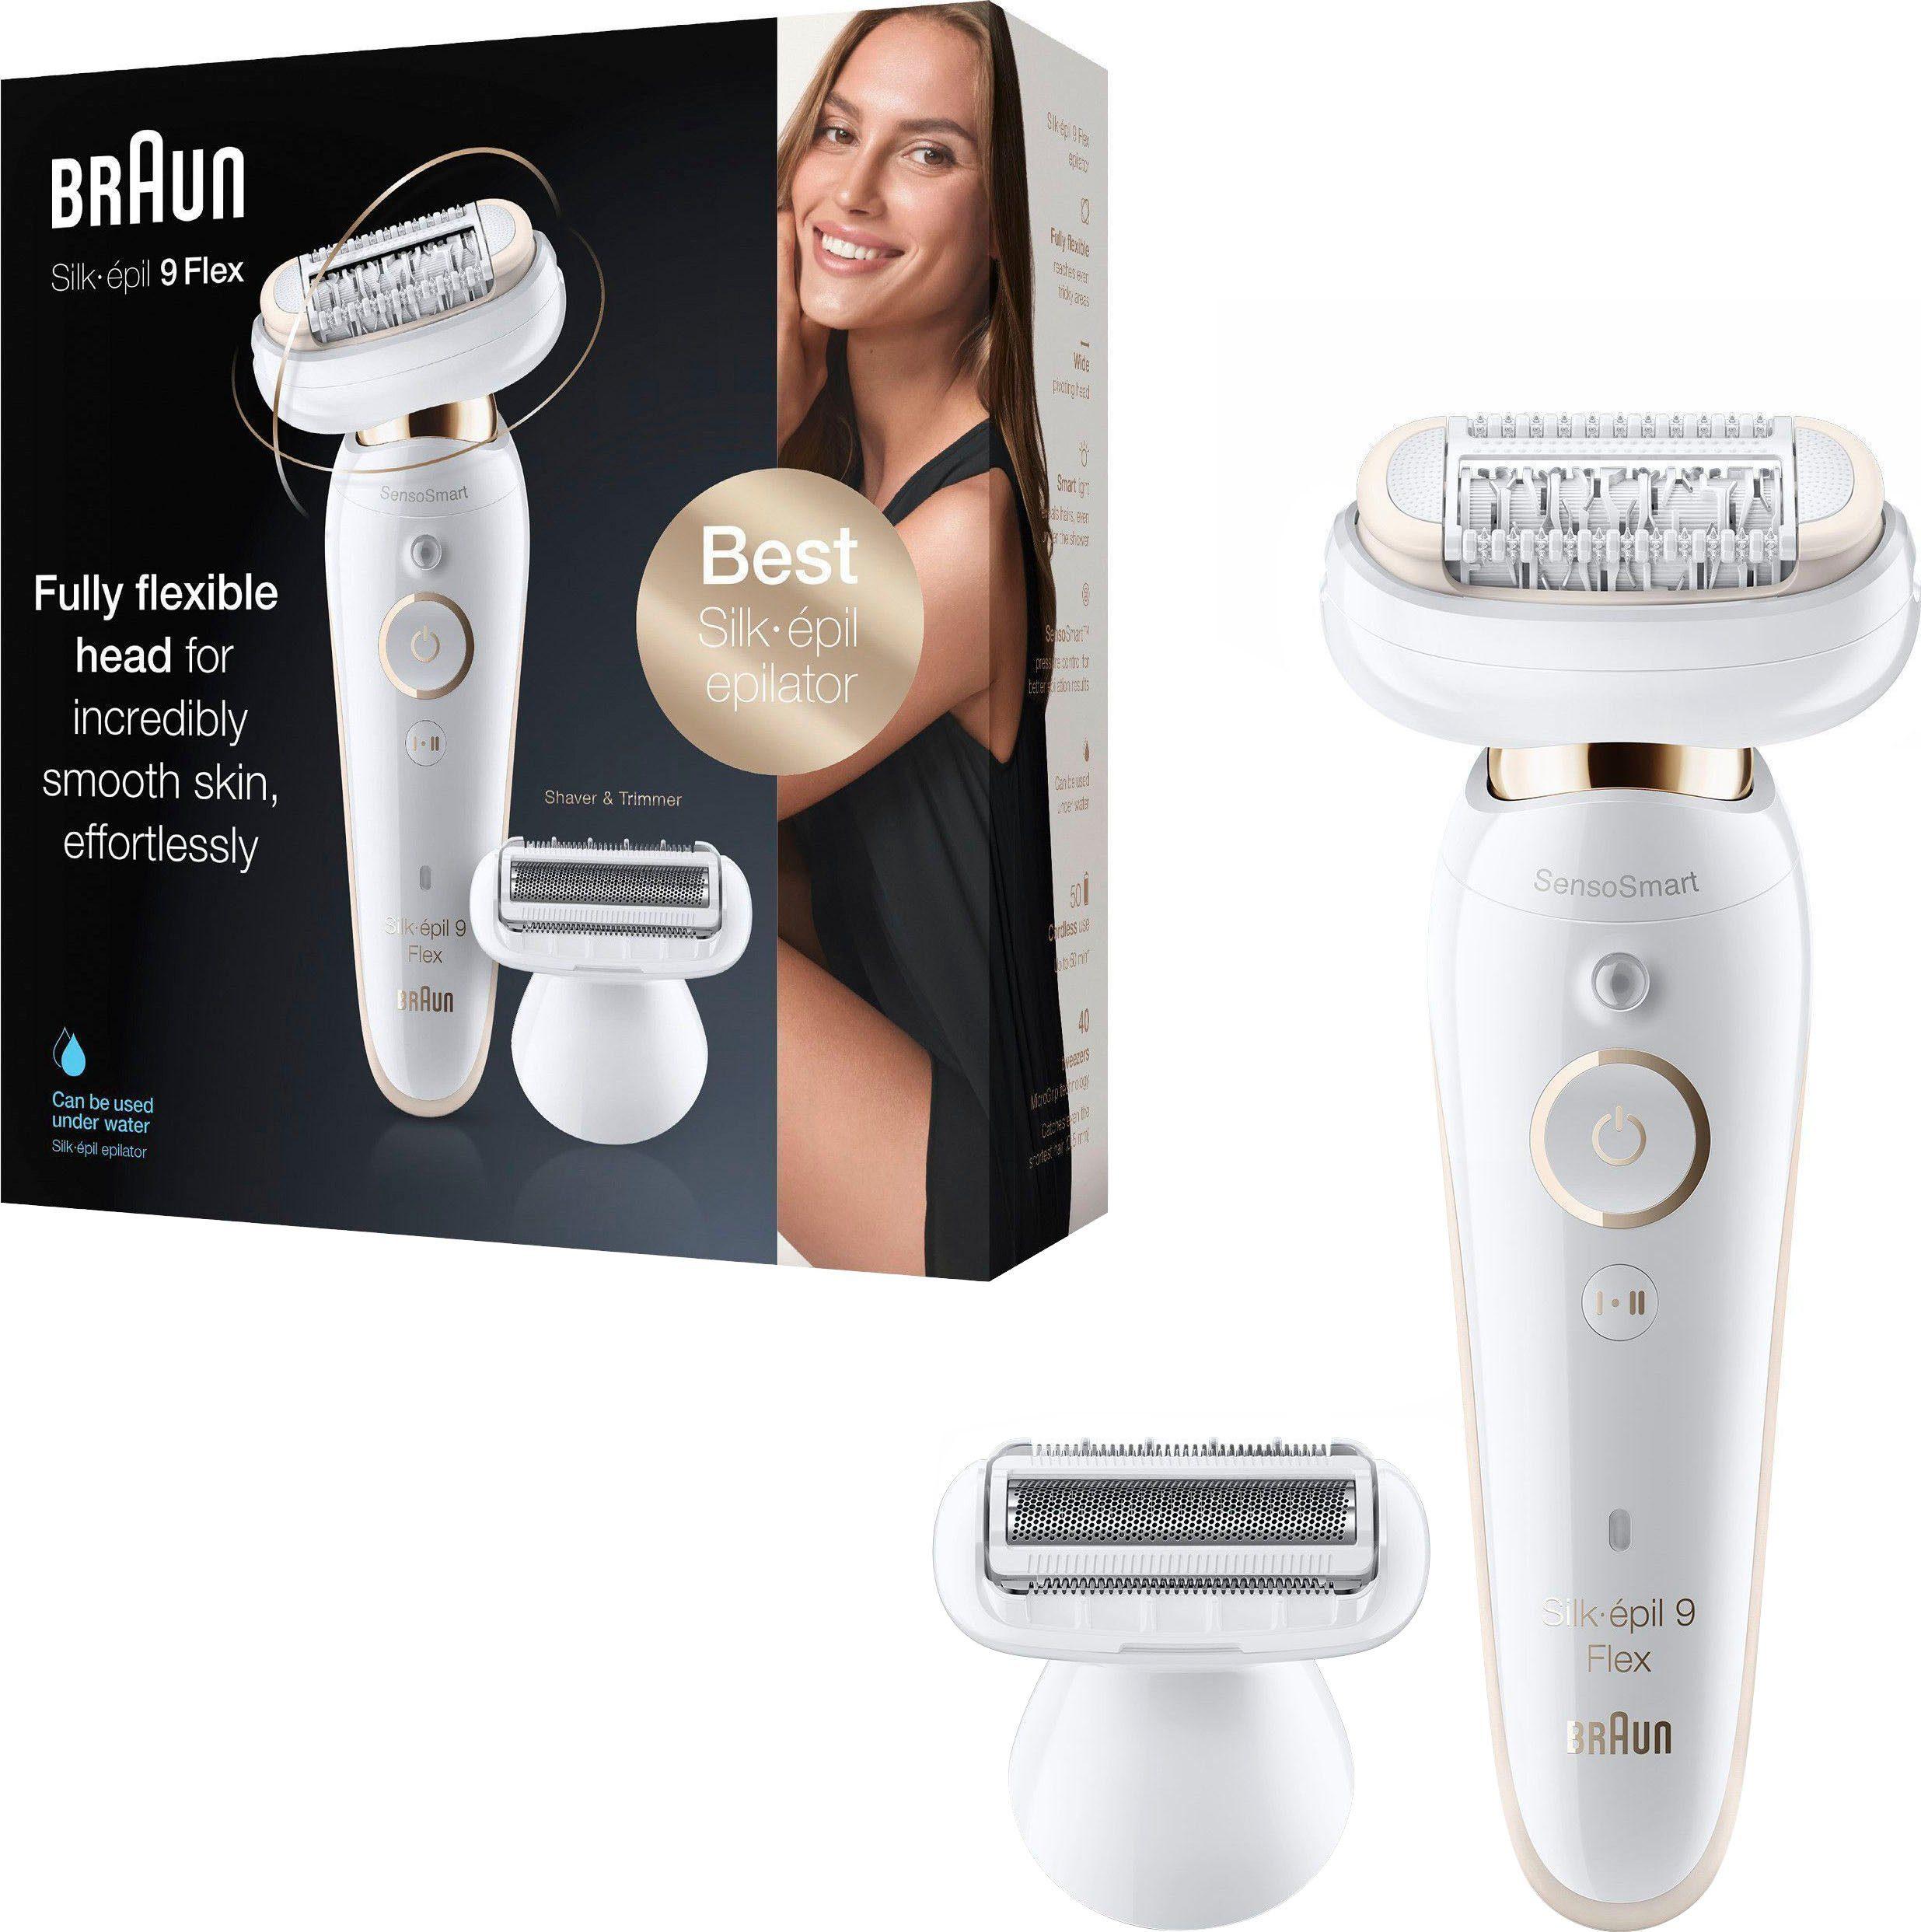
Braun Epilierer Braun Silk-épil 9 FlexSet Epilierer 9 Aufsätze Haarentfernungsgerät, IPL Haarentfernung Laser Haarentferner Geräte Damen HerrenFlexibel: Der Braun Silk-épil 9 FlexSet Epilierer ist weltweit der erste Epilierer mit vollständig flexiblem Kopf, der sich optimal an jede Körperkontur anpasst und eine besonders präzise Epilation ermöglicht. So werden selbst schwer zugängliche Stellen wie Knie, Achseln und Bikinizone leicht erreicht.Glatte Haut: Mit 40 MicroGrip-Pinzetten entfernt der Epilierer selbst die kürzesten Haare, die Wachs nicht greifen kann, für bis zu vier Wochen lang geschmeidig glatte und seidige Haut. Die kontinuierliche Hautmassage fördert zusätzlich ein besseres Hautbild und die Durchblutung.Einfache Anwendung: Der ergonomische, rutschfeste Handgriff ermöglicht eine komfortable Handhabung, sowohl trocken als auch unter Wasser. Das Gerät ist 100% wasserdicht, was die Reinigung und die schmerzarme Nass-Epilation erleichtert.SensoSmart-Technologie: Die integrierte Andruckkontrolle signalisiert mit rotem Licht, wenn zu fest gedrückt wird, und fordert zur Anpassung auf.Vielfältiges Set: Enthalten sind Rasi367,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Macchio, Ralph: Waxing OnWaxing On , The Karate Kid and Me , > , Erscheinungsjahr: 20221018, Produktform: Leinen, Autoren: Macchio, Ralph, Seitenzahl/Blattzahl: 256, Abbildungen: 16-PAGE COLOR INSERT, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Entertainment & Performing Arts, Keyword: instant new york times bestseller;books best sellers;new york times best sellers;celebrity autobiographies;ralph macchio book;dad gifts;ralph macchio;karate kid book;millennial gifts;stocking stuffers for adults;gifts for dad;biographies of famous people;memoir;memoirs;the karate kid;cobra kai;movies;film making;film;karate kid;biography;hollywood;kids book;karate;karate books;biographies and autobiographies;biography books;biographies;autobiographies;cinema;comedy;music;sociology;drama;movie, Fachschema: Englische Bücher / Biografie, Erinnerung~Erinnerung / Theater, Film, Tanz, Zirkus~Film / Kritik, Rezeption~Populärkultur~Trivialkultur, Fachkategorie: Filmgeschichte, Filmtheorie und Filmkritik~Biografien: Kunst und Unterhaltung, Imprint-Titels: Dutton, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, Fachkategorie: Populäre Kultur, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin LLC US, Verlag: Penguin LLC US, Länge: 219, Breite: 140, Höhe: 30, Gewicht: 390, Produktform: Gebunden, Genre: Importe, Genre: Importe, Alternatives Format EAN: 9780593627082 9780593627075, eBook EAN: 9780593185841, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sugaring, Waxing oder IPL?
Die Wahl zwischen Sugaring, Waxing und IPL hängt von persönlichen Vorlieben und Bedürfnissen ab. Sugaring ist eine natürliche Methode, bei der eine Zuckerpaste auf die Haut aufgetragen und dann abgezogen wird. Waxing verwendet Wachs, um die Haare zu entfernen, während IPL (Intense Pulsed Light) Lichtimpulse verwendet, um die Haarwurzeln zu zerstören. Jede Methode hat ihre Vor- und Nachteile, daher ist es wichtig, die individuellen Bedürfnisse und Empfindlichkeiten zu berücksichtigen, um die beste Wahl zu treffen. **
-
Was lohnt sich langfristig gesehen eher: Sugaring oder dauerhafte Haarentfernung mit IPL-Laser?
Die dauerhafte Haarentfernung mit IPL-Laser kann langfristig gesehen effektiver sein, da sie das Haarwachstum dauerhaft reduziert. Beim Sugaring handelt es sich um eine temporäre Methode, bei der die Haare regelmäßig entfernt werden müssen. Die Wahl hängt jedoch von individuellen Vorlieben und Bedürfnissen ab. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie funktioniert die dauerhafte Haarentfernung mit Laser oder IPL?
Bei der dauerhaften Haarentfernung mit Laser oder IPL (Intense Pulsed Light) wird Lichtenergie auf die Haarfollikel gerichtet. Das Licht wird vom Melanin im Haar absorbiert und in Wärme umgewandelt, was die Haarwurzel zerstört und das Haarwachstum verhindert. Da das Verfahren auf pigmentiertem Haar basiert, ist es am effektivsten bei dunklen Haaren auf heller Haut. Es sind mehrere Sitzungen erforderlich, um die Haare in verschiedenen Wachstumsphasen zu erreichen. **
Ähnliche Suchbegriffe für Ransomware
-
Braun IPL Geräte Haarentfernung Silk.expert Pro 5, PL5321 Weiß/Gold RasiererBraun IPL Geräte Haarentfernung Silk.expert Pro 5, PL5321, Weiß/Gold | Alternative Laser Haarentfernung für Zuhause, Dauerhafte Haarentfernung, Inkl. Etui, Gillette Venus Rasierer Und 3 AufsätzeEntdecke das Braun IPL für zu Hause: Genieße bis zu 2 Jahre* haarfreie Haut. Erlebe Haarentfernung und dauerhafte Reduzierung des Haarwachstums - ganz bequem und privat in deinem ZuhauseSalonergebnisse ohne Salonkosten: Die Lasertechnologie bietet zwar langanhaltende Ergebnisse, aber ist nicht permanent. Mit dem Braun IPL für zu Hause investierst du nur 1x und kannst jederzeit nachbehandelnGanzkörper: klinisch nachgewiesene Wirksamkeit. Mit 3 Einstellungen und speziellen Aufsätzen erzielst du optimale Ergebnisse. Mit Smart Flex Aufsatz für 100% Abdeckung, auch in schwierigen BereichenSchnell: sichtbare Ergebnisse bereits nach 2 Sitzungen*. Genieße eine Ganzkörperbehandlung in nur 10 Minuten**. Für optimale Ergebnisse genügen 2 Sitzungen pro Monat über 12 Wochen***Sanft zur Haut: mit fortschrittl588,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Braun IPL-Haarentfernung Silk-expert Mini, PL1114, mit Rasierer und Tasche, weißBis zu 1 Jahr lang seidig-glatte Haut mit sichtbaren Ergebnissen nach 3 Wochen Inkl. Gillette Venus Rasierer und Aufbewahrungsbeutel Nur 13 Minuten für eine schnelle Ganzkörperbehandlung von Ober- und Unterschenkeln, Achseln, Bikinizone und Oberlippe SkinProtect Sensor misst den Hautton 80x pro Sekunde und passt jeden Lichtimpuls automatisch an 300.000 Lichtimpulse ausreichend für bis zu 18 Jahre Anwendung bei Einhaltung des empfohlenen Behandlungsplans Sichere Anwendung - blitzt nur bei vollständigem Hautkontakt Dermatologisch und gynäkologisch getestet Keine Schutzbrille erforderlich Kompaktes und handliches Design für eine komfortable Anwendung zu Hause Braun IPL App unterstützt bei der Anwendung und beim individuellen Behandlungsplan Gillette Venus Rasierer zur gründlichen Rasur vor jeder IPL-Anwendung Lieferung: inkl. Gillette Venus Rasierer, Aufbewahrungsbeutel Merkmale: Anwendungsbereich: Achseln, Beine, Bikinizone, Gesicht, Körper Stromversorgung: Netzbetrieb sonstiges: Hinweis: IPL-Haarentfernung vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen.285,59 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.